
Avant de lire : obtenez une fourchette de valorisation argumentée pour votre entreprise, sous 72h.
Évaluer gratuitementLors d’une cession, un acquéreur sérieux ne se contente plus de lire vos bilans : il ouvre la data room, demande votre registre des traitements et vérifie comment vous gérez les données personnelles de vos clients et de vos salariés. Et pour cause : une non-conformité au RGPD peut coûter jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, et faire fondre le prix de vente de 5 à 15 %. L’audit RGPD est devenu un point de passage obligé de la due diligence, au même titre que l’examen comptable ou juridique.
Que vous prépariez la transmission de votre société ou que vous étudiiez le rachat d’une cible, comprendre ce qu’est un audit RGPD et comment le mener vous évite une mauvaise surprise en pleine négociation. Voici les étapes concrètes, les points de contrôle à vérifier, un cas terrain chiffré et les pièges qui font dérailler une opération.
Qu’est-ce qu’un audit RGPD et pourquoi il pèse sur une cession
Un audit RGPD est un diagnostic complet de la manière dont une entreprise collecte, traite, stocke et sécurise les données à caractère personnel. Son objectif est d’évaluer la conformité de l’organisation au Règlement général sur la protection des données, d’identifier les écarts avec les obligations légales et de produire un plan d’action priorisé pour les corriger.
Le RGPD s’applique à toute entreprise européenne qui traite des données personnelles depuis le 25 mai 2018. Il repose sur le principe d’accountability (responsabilité) : l’entreprise doit non seulement respecter ses obligations, mais aussi pouvoir le démontrer à tout moment, registres et procédures à l’appui. C’est précisément ce que cherche à vérifier un repreneur : non pas une promesse de conformité, mais des preuves tangibles.
Dans une opération de cession, ce diagnostic prend une dimension financière directe. Une base clients collectée sans consentement valide n’a aucune valeur exploitable pour l’acquéreur : elle ne pourra pas servir de levier commercial après le rachat. Un litige en cours avec la CNIL, c’est un passif latent que l’acheteur fera supporter au vendeur. La protection des données cesse alors d’être un sujet purement juridique pour devenir un paramètre de valorisation, comme nous le détaillons sur notre page due diligence.
RGPD et due diligence : ce que l’acquéreur vérifie dans la cible
Pendant la phase d’audit d’acquisition, l’examen RGPD de la cible suit une logique précise. L’acquéreur cherche à mesurer le risque qu’il s’apprête à hériter, car après le closing (la signature définitive), c’est lui qui assumera l’ensemble des responsabilités liées aux traitements de données. Concrètement, il s’assure que la cible :
- tient un registre des traitements à jour (le document central exigé par l’article 30 du RGPD, qui recense chaque traitement de données) ;
- a informé les personnes concernées — clients, salariés, fournisseurs — conformément aux articles 13 et 14 ;
- répond aux demandes d’exercice de droits (accès, rectification, effacement) dans le délai légal d’un mois ;
- a mis en place des mesures de sécurité proportionnées aux risques ;
- a encadré ses sous-traitants par des contrats conformes à l’article 28.
Un point sensible mérite votre attention : la data room elle-même. Communiquer des fichiers clients ou RH à des candidats repreneurs constitue un traitement de données. Les informations doivent être limitées au strict nécessaire, transmises uniquement aux personnes habilitées et, autant que possible, anonymisées ou pseudonymisées. Bannissez les webmails et stockages grand public (Drive, Dropbox) au profit d’un espace sécurisé : c’est aussi un gage de sérieux dans la présentation de votre dossier. Cet examen RGPD s’inscrit pleinement dans la logique d’une vendor due diligence conduite en amont par le cédant.
Les étapes pour réaliser un audit RGPD
Un audit RGPD efficace se déroule en trois temps. Cette démarche vaut aussi bien pour le dirigeant qui veut préparer sa société à la vente que pour le repreneur qui ausculte une cible.
1. Cartographier les traitements de données
La première étape consiste à recenser l’ensemble des traitements de données personnelles de l’organisation. On part de la liste des outils utilisés — CRM, logiciel de paie, site web, emailing, vidéosurveillance — puis on complète par des entretiens avec chaque service. Pour chaque traitement, on documente la nature et la sensibilité des données collectées, les finalités poursuivies, la base légale (consentement, contrat, obligation légale, intérêt légitime), les destinataires, la durée de conservation et les mesures de sécurité. Cette documentation alimente directement le registre des traitements. Sans cette cartographie, impossible de savoir quoi auditer.
2. Évaluer la conformité de chaque traitement
Chaque traitement est ensuite passé au crible. L’analyse de conformité porte sur quatre axes : le dispositif de collecte (mentions d’information, consentement, principe de minimisation qui impose de ne recueillir que les données strictement nécessaires), les sous-traitants, la sécurité des données et les transferts hors Union européenne. C’est ici que l’on repère les manquements les plus fréquemment sanctionnés par la CNIL.
Cabinet M&A
Vendez votre entreprise au bon prix
Évaluation confidentielle et personnalisée. Recevez votre fourchette de valorisation argumentée sous 72h.
Évaluer mon entreprise →Valorisation estimée
3. Construire le plan d’action
L’audit produit une liste de non-conformités. Chaque écart est classé selon deux critères : le niveau de risque (gravité et probabilité d’un incident ou d’un contrôle) et l’effort de correction. Le plan d’action précise, pour chaque mesure, un responsable, une échéance et un indicateur de suivi. Ce document devient une preuve concrète de votre démarche de mise en conformité — exactement ce qu’un acquéreur veut voir.
La checklist des points de contrôle clés
Au-delà des trois étapes, certains points reviennent systématiquement dans un audit RGPD sérieux. Les voici, regroupés par chantier :
- Gouvernance : un délégué à la protection des données (DPO, le référent chargé de piloter la conformité) est-il désigné lorsqu’il est obligatoire, et déclaré à la CNIL ?
- Licéité : chaque traitement a-t-il une finalité explicite et une base légale identifiée ?
- Information et consentement : les mentions d’information sont-elles présentes sur chaque point de collecte ? Le consentement est-il recueilli par un acte positif clair, sans case pré-cochée ?
- Droits des personnes : existe-t-il une procédure pour répondre aux demandes d’accès, de rectification et d’effacement dans le délai d’un mois ?
- Durées de conservation : chaque finalité dispose-t-elle d’une durée définie, avec une procédure de purge ?
- Violations de données : un plan de notification à la CNIL sous 72 heures est-il prévu, et le registre des violations de données est-il tenu ?
- Sous-traitants : chaque prestataire traitant des données est-il couvert par un contrat de sous-traitance (DPA, l’accord de traitement imposé par l’article 28) ?
- Transferts hors UE : sont-ils identifiés et encadrés par un mécanisme valide (clauses contractuelles types, décision d’adéquation) ?
- Analyses d’impact : les traitements à risque élevé font-ils l’objet d’une AIPD (analyse d’impact relative à la protection des données) ?
Pour les traitements les plus sensibles, l’analyse de conformité gagne à être complétée par un audit technique du système d’information.
Combien coûte un audit RGPD et qui le réalise
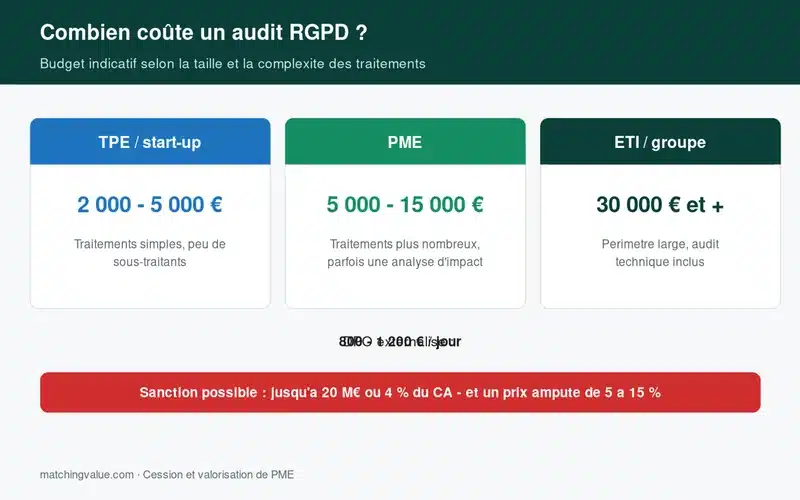
Le coût d’un audit RGPD dépend de la taille de l’entreprise et du nombre de traitements. À titre indicatif, comptez 2 000 à 5 000 € pour une TPE ou une start-up, 5 000 à 15 000 € pour une PME aux traitements plus complexes, et au-delà de 30 000 € pour un groupe multi-sites ou manipulant des données sensibles. Un DPO externalisé facture en général entre 800 et 1 200 € par jour ; certains outils logiciels permettent d’automatiser la cartographie pour quelques centaines d’euros par mois.
L’audit peut être conduit en interne, à condition de disposer de la double compétence juridique et technique, ou confié à un cabinet spécialisé. Pour une entreprise en phase de cession, l’œil extérieur d’un expert apporte une crédibilité supplémentaire face au repreneur. Ramené au prix d’une opération de transmission, ce budget reste modeste : c’est un investissement de protection, pas une dépense.
L’impact du RGPD sur le prix de cession : un cas terrain
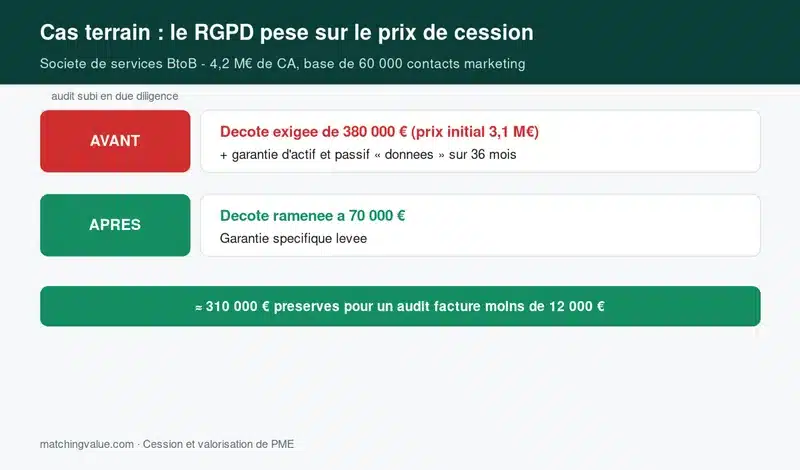
La non-conformité ne reste jamais théorique : elle se traduit en euros à la table de négociation. Une cible mal préparée offre à l’acquéreur un levier idéal pour réviser le prix à la baisse ou exiger une garantie d’actif et de passif (GAP) renforcée, qui fait peser le risque sur le vendeur pendant plusieurs années après la vente.
Cas client. Une société de services BtoB réalisant 4,2 M€ de chiffre d’affaires, dont une part importante reposait sur une base de 60 000 contacts marketing, a été mise en vente. Lors de la due diligence, l’acquéreur a constaté que cette base avait été constituée sans consentement traçable et sans registre des traitements à jour. Conséquence : une décote de 380 000 € exigée sur un prix initial de 3,1 M€, et une clause de GAP spécifique « données personnelles » sur 36 mois. Le dirigeant a suspendu le processus, mené un audit RGPD complet et un plan de mise en conformité en 4 mois (re-collecte du consentement, registre, contrats de sous-traitance, mentions d’information). À la reprise des discussions, la décote a été ramenée à 70 000 € et la garantie spécifique levée. Bilan : environ 310 000 € préservés pour un audit facturé moins de 12 000 €.
Ce mécanisme rejoint la logique de toute valorisation par les multiples : ce qui n’est pas exploitable ou ce qui porte un risque est décoté. Anticiper l’audit RGPD, c’est protéger directement le prix que vous encaisserez.
Les pièges à éviter
- ⚠️ Attendre la due diligence pour s’en préoccuper. Un audit lancé sous la pression de l’acquéreur, en pleine négociation, vous place en position de faiblesse. Menez-le en amont, idéalement 6 à 12 mois avant la mise en vente.
- ⚠️ Croire qu’un registre et une politique de confidentialité suffisent : la CNIL vérifie ce qui est réellement appliqué, pas seulement ce qui est écrit.
- ⚠️ Négliger les sous-traitants : un prestataire non conforme engage votre responsabilité de donneur d’ordre.
- Ouvrir une data room avec des fichiers clients ou RH non anonymisés, accessibles à tous les candidats repreneurs : pensez à mettre en place un accès restreint et des données pseudonymisées.
- Confondre audit RGPD et audit de sécurité informatique : le second porte sur l’infrastructure technique, le premier couvre aussi la gouvernance, le juridique et les droits des personnes. Les deux sont complémentaires.
Préparer votre cession sereinement
Un audit RGPD bien mené renforce la confiance des clients, sécurise vos relations contractuelles et, surtout, protège la valeur de votre entreprise au moment où elle compte le plus : la cession. Plutôt que de subir une décote, vous présentez un dossier propre, documenté et rassurant pour le repreneur.
Avant de lancer le processus, faites le point sur la valeur réelle de votre société et sur les leviers qui la protègent. Estimez la valeur de votre entreprise avec Matching Value et abordez votre projet de cession avec une longueur d’avance.
FAQ — Audit RGPD et cession d’entreprise
Un audit RGPD est-il obligatoire ?
Le RGPD n’impose pas formellement un « audit » à toutes les entreprises. En revanche, le principe de responsabilité (article 5.2) oblige chaque organisation à pouvoir démontrer sa conformité. En pratique, l’audit est la seule façon crédible de satisfaire cette exigence, et il devient incontournable dès qu’une cession ou une levée de fonds se profile.
Comment faire un audit RGPD étape par étape ?
En trois temps : cartographier tous les traitements de données personnelles, évaluer la conformité de chacun (collecte, sous-traitants, sécurité, transferts hors UE), puis construire un plan d’action priorisé avec responsables et échéances. Chaque écart est classé selon son niveau de risque et l’effort de correction.
Combien coûte un audit RGPD pour une PME ?
Pour une PME, le budget se situe généralement entre 5 000 et 15 000 €, selon le nombre de traitements et l’inclusion ou non d’une analyse d’impact et d’un audit technique. Un DPO externalisé facture 800 à 1 200 € par jour. Ce coût reste très inférieur à la décote qu’une non-conformité peut entraîner sur le prix de vente.
Pourquoi un audit RGPD est-il important avant de vendre son entreprise ?
Parce que l’acquéreur héritera de toutes les responsabilités liées aux traitements de données après le rachat. Une non-conformité détectée en due diligence se traduit par une baisse de prix, une garantie de passif renforcée, voire l’arrêt des discussions. Un audit anticipé supprime ce levier de négociation au profit de l’acheteur.
Quels documents l’acquéreur vérifie-t-il lors d’une due diligence RGPD ?
Principalement le registre des traitements, les mentions d’information, les preuves de consentement, les contrats de sous-traitance (DPA), le registre des violations de données, les analyses d’impact (AIPD) et les mécanismes encadrant les transferts hors UE. Il contrôle aussi les dates de mise à jour de ces documents.
Quelles sanctions en cas de non-conformité au RGPD ?
La CNIL peut prononcer une amende allant jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial pour les manquements les plus graves. S’y ajoutent les actions en responsabilité des personnes concernées, l’atteinte à la réputation et, dans le cadre d’une cession, la dépréciation directe de l’actif vendu.
À quelle fréquence renouveler son audit RGPD ?
Au minimum une fois par an, et à chaque changement significatif : nouveau traitement, nouveau sous-traitant, incident de sécurité ou évolution de l’activité. La conformité est un processus vivant, pas un état figé — un point que tout repreneur appréciera de constater.

Thomas Blanc est le fondateur de Matching Value, cabinet conseil en cession d'entreprise pour les dirigeants de PME et TPE. Basé à Lyon, il accompagne les opérations de transmission sur l'ensemble du territoire français.
Diplômé en finance (IAE Savoie Mont-Blanc), il a exercé pendant dix ans en cabinet d'expertise comptable et juridique avant de fonder Matching Value. Au cours de son parcours, il a accompagné plus de 400 dirigeants sur la gestion, la croissance et la transmission de leur entreprise, dans des secteurs aussi variés que l'industrie, les services B2B, le bâtiment, la santé et le commerce.
Son approche : croiser les méthodes financières reconnues (DCF, multiples sectoriels, approche patrimoniale) avec une analyse qualitative des facteurs qui font réellement varier le prix de cession — dépendance au dirigeant, qualité du portefeuille client, transmissibilité des contrats. L'objectif est de produire une valorisation défendable devant repreneurs, banquiers et conseils, pas un chiffre marketing.
Thomas Blanc intervient également comme formateur et auteur sur les sujets de valorisation et de transmission de PME. Il est joignable au 09 78 28 85 06 ou via son agenda de rendez-vous.
- Thomas Blanc

- Thomas Blanc
- Thomas Blanc
- Thomas Blanc